9 dịch vụ Public DNS phổ biến năm 2026: So sánh tốc độ, bảo mật và quyền riêng tư
🔗 #TEKLink206 — link.tungtek.com/206
Đọc bài phân tích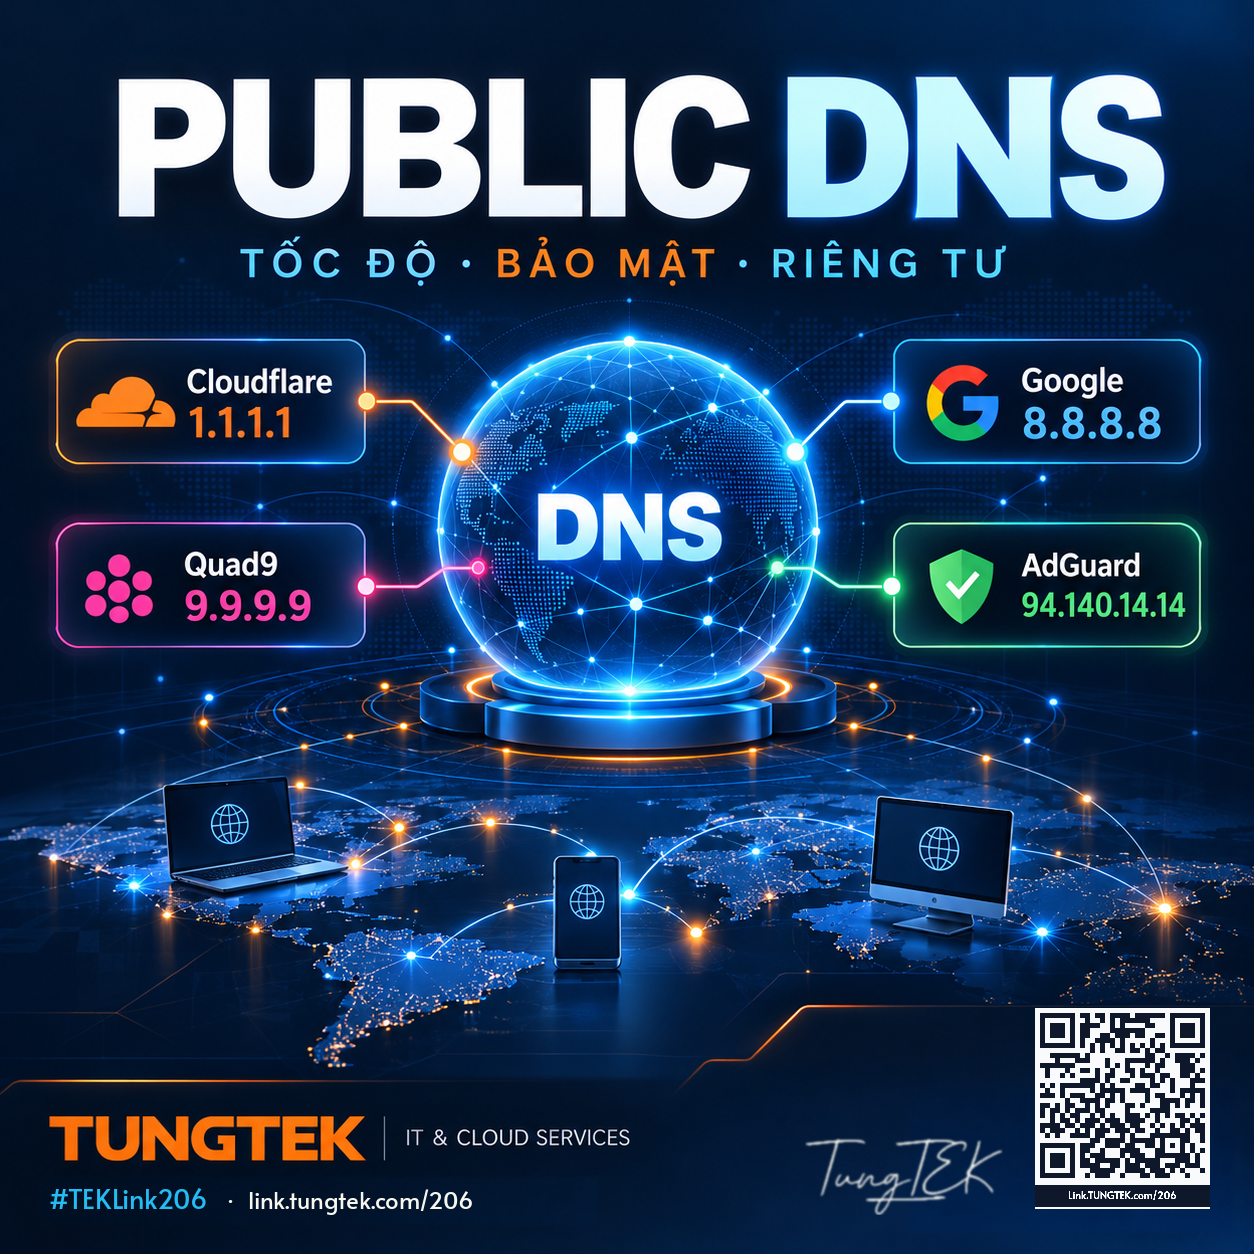
Mục lục · 10 đề mục
Một DNS phù hợp giúp kết nối Internet ổn định hơn và có thể chặn một phần rủi ro từ tên miền độc hại. Chọn đúng dịch vụ phân giải có thể giảm độ trễ tra cứu DNS, hỗ trợ chính sách lọc và cải thiện quyền riêng tư khi cấu hình DoH/DoT. Tuy nhiên, không có DNS nào mặc định vừa nhanh nhất, vừa bảo mật nhất cho mọi mạng và mọi khu vực.
Bài viết này tổng hợp 9 tên tuổi thường xuất hiện trong các danh sách Public DNS, đối chiếu chức năng và địa chỉ với tài liệu nhà cung cấp, đồng thời phân tích cách cấu hình phù hợp cho người dùng cá nhân và môi trường doanh nghiệp.
1. Public DNS là gì? Đổi DNS có làm Internet nhanh hơn không?
DNS (Domain Name System) chuyển tên miền như tungtek.com thành địa chỉ IP mà thiết bị có thể kết nối. Public DNS resolver là máy chủ phân giải công cộng; thay vì dùng DNS do nhà mạng cấp tự động, người dùng có thể chọn một nhà cung cấp khác.
Đổi DNS có thể làm tốc độ phản hồi truy vấn nhanh hơn, giảm tình trạng phân giải không ổn định, hoặc bổ sung bộ lọc tên miền độc hại. Nhưng nó không tăng trực tiếp băng thông đường truyền và không có nghĩa mọi trang web, game hay video đều tải nhanh hơn. Hiệu quả còn phụ thuộc vị trí máy chủ, tuyến mạng, CDN, cache, chính sách lọc và giờ cao điểm.
Phân biệt quan trọng: DNS truyền thống qua UDP/TCP 53 không tự mã hóa truy vấn. DNS-over-HTTPS (DoH) và DNS-over-TLS (DoT) giúp mã hóa đoạn trao đổi giữa thiết bị và DNS resolver. Chúng không thay thế HTTPS, VPN, tường lửa hay bảo vệ thiết bị đầu cuối.
2. Bảng đối chiếu 9 dịch vụ Public DNS
| Nhà cung cấp | IPv4 chính | IPv4 dự phòng | Điểm đáng chú ý |
|---|---|---|---|
| Cloudflare | 1.1.1.1 | 1.0.0.1 | Phân giải phổ thông; bản Families lọc malware/nội dung. |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | Hệ thống anycast toàn cầu, hỗ trợ DoH/DoT. |
| Quad9 | 9.9.9.9 | 149.112.112.112 | Bộ lọc tên miền độc hại và xác thực DNSSEC ở cấu hình khuyến nghị. |
| AdGuard DNS | 94.140.14.14 | 94.140.15.15 | Lọc quảng cáo/tracker ở chế độ mặc định. |
| OpenDNS (Cisco) | 208.67.222.222 | 208.67.220.220 | Có FamilyShield và sản phẩm lọc/kiểm soát nội dung. |
| NextDNS | 45.90.28.0 | 45.90.30.0 | Endpoint phổ thông; lọc tùy biến cần thiết lập cấu hình tài khoản/profile. |
| CleanBrowsing Family Filter | 185.228.168.168 | 185.228.169.168 | Lọc nội dung người lớn, hỗ trợ gia đình/trường học. |
| Comodo Secure DNS | 8.26.56.26 | 8.20.247.20 | Dịch vụ DNS công cộng thiên về bảo vệ truy cập. |
| Verisign Public DNS / Neustar | 64.6.64.6 | 64.6.65.6 | Chuyển giao cho Neustar từ 2020; cần xác minh hỗ trợ hiện hành. |
Trên màn hình nhỏ, vuốt ngang bảng hoặc dùng phím mũi tên khi bảng được chọn.
Lưu ý kỹ thuật: Bảng này không phải bảng xếp hạng tốc độ. Các địa chỉ tương ứng với từng chế độ dịch vụ khác nhau. Riêng Verisign Public DNS được Neustar mua lại ngày 02/11/2020 và tích hợp vào UltraDNS Public; đây là tên gọi mang tính lịch sử, không nên coi là một nhà cung cấp độc lập vẫn giữ nguyên mô hình năm 2015. Với hệ thống sản xuất, hãy xác minh trạng thái hỗ trợ và tài liệu hiện hành của đơn vị vận hành.
3. Điểm mạnh của từng lựa chọn
Cloudflare — DNS cơ bản và chế độ Families
1.1.1.1 / 1.0.0.1 phù hợp để bắt đầu kiểm tra độ trễ và tính ổn định. Cặp DNS này không tự chặn quảng cáo hay nội dung độc hại. Nếu cần chặn malware, Cloudflare cung cấp 1.1.1.2 / 1.0.0.2; nếu cần cả lọc nội dung người lớn, dùng 1.1.1.3 / 1.0.0.3.
Google Public DNS — tương thích rộng
8.8.8.8 / 8.8.4.4 dễ triển khai, có hỗ trợ DNSSEC validation, DoH và DoT. Phù hợp làm một ứng viên đối chiếu khi đánh giá hiệu suất thực tế, không mặc nhiên là phương án nhanh nhất.
Quad9 — ưu tiên giảm rủi ro truy cập tên miền độc hại
9.9.9.9 / 149.112.112.112 sử dụng nguồn threat intelligence để chặn nhiều tên miền có nguy cơ liên quan đến malware, phishing và botnet. Đây là một lớp phòng thủ sớm, nhưng không phát hiện được toàn bộ hạ tầng tấn công mới hoặc các kết nối sử dụng trực tiếp IP.
AdGuard DNS — hạn chế quảng cáo và theo dõi
Chế độ mặc định 94.140.14.14 / 94.140.15.15 có chức năng lọc quảng cáo và tracker ở cấp DNS. Family Protection dùng 94.140.14.15 / 94.140.15.16. Một số quảng cáo nhúng chung domain với nội dung có thể không chặn được chỉ bằng DNS.
OpenDNS — nhiều lựa chọn cho môi trường gia đình
Cặp cơ bản là 208.67.222.222 / 208.67.220.220. FamilyShield dùng cặp khác: 208.67.222.123 / 208.67.220.123. Khi cần tùy chỉnh, cần xem đúng sản phẩm và chính sách tài khoản thay vì mặc định mọi địa chỉ OpenDNS đều tự áp bộ lọc giống nhau.
NextDNS — tập trung vào chính sách tùy biến
NextDNS hỗ trợ danh sách chặn, kiểm soát quyền riêng tư và chính sách theo cấu hình. Hai địa chỉ 45.90.28.0 / 45.90.30.0 trong infographic chỉ mang tính tham khảo cho resolver chung; không phải địa chỉ profile cá nhân được cấp cho mọi tài khoản. Để kích hoạt blocklist và chính sách đã tạo, hãy lấy đúng endpoint IPv4, DoH hoặc DoT trong trang Setup của tài khoản NextDNS. Nếu sử dụng linked IP với IP WAN động, cần duy trì liên kết địa chỉ theo hướng dẫn.
CleanBrowsing — lọc nội dung hướng gia đình
Family Filter 185.228.168.168 / 185.228.169.168 tập trung ngăn chặn nội dung người lớn và một số mối đe dọa. Với trường học, nên đánh giá bộ lọc theo nhóm tuổi, nhu cầu học tập, ngoại lệ và chính sách quản trị thiết bị; không mặc định Family Filter phù hợp cho mọi lớp học.
Comodo Secure DNS — thêm một phương án lọc bảo mật
8.26.56.26 / 8.20.247.20 hiện vẫn được Comodo công bố trên trang dịch vụ Secure DNS. Khi dùng trong doanh nghiệp, cần kiểm tra riêng tính năng hỗ trợ, nhật ký, điều khoản, SLA và kết quả kiểm thử tại địa điểm triển khai.
Verisign Public DNS — trường hợp cần thận trọng
Cặp 64.6.64.6 / 64.6.65.6 từng là dịch vụ mang thương hiệu Verisign. Tháng 11/2020, Neustar công bố mua lại Verisign Public DNS, bao gồm các dải địa chỉ, và sáp nhập vào dịch vụ UltraDNS Public. Do vậy, không nên giới thiệu Verisign như một dịch vụ độc lập mới. Trước khi dùng các IP này, cần đối chiếu hướng dẫn của đơn vị vận hành hiện tại và kiểm chứng khả năng truy vấn, tính năng, điều khoản hỗ trợ.
4. Nên chọn DNS nào theo nhu cầu?
| Nhu cầu | Gợi ý để thử nghiệm |
|---|---|
| Truy cập thông thường, ưu tiên độ ổn định | Cloudflare hoặc Google; đo tại mạng đang dùng. |
| Chặn tên miền độc hại/phishing | Quad9 hoặc Cloudflare Families (malware). |
| Giảm quảng cáo, tracker ở cấp DNS | AdGuard DNS hoặc NextDNS có cấu hình lọc. |
| Gia đình, lọc nội dung người lớn | CleanBrowsing Family, OpenDNS FamilyShield hoặc Cloudflare Families. |
| Quản trị chính sách nhiều nhóm thiết bị | NextDNS hoặc nền tảng DNS security có quản trị tập trung. |
| Doanh nghiệp có Active Directory/VPN/Split DNS | Ưu tiên DNS nội bộ và forwarder được kiểm soát, không thay tùy tiện DNS client sang DNS công cộng. |
Trên màn hình nhỏ, vuốt ngang bảng hoặc dùng phím mũi tên khi bảng được chọn.
Không nên kết hợp ngẫu nhiên primary của một dịch vụ lọc với secondary của dịch vụ không lọc: tùy hệ điều hành và thời điểm, truy vấn có thể đi qua resolver khác và làm chính sách lọc không nhất quán.
5. Cấu hình và kiểm tra Public DNS trên Windows 11
- Vào Settings → Network & internet, chọn Wi-Fi hoặc Ethernet, rồi mở phần cấu hình DNS server assignment.
- Chuyển sang Edit → Manual, bật IPv4 và nhập cặp DNS của cùng một dịch vụ, ví dụ
1.1.1.1và1.0.0.1. - Nếu giao diện hỗ trợ DNS over HTTPS, chọn chế độ mã hóa phù hợp với nhà cung cấp. Chỉ nhập mẫu DoH/DoT lấy từ tài liệu chính thức.
- Lưu cấu hình và kiểm tra lại. Nên ghi lại DNS ban đầu để khôi phục khi cần.
Lệnh PowerShell kiểm tra DNS đang được gán:
Get-DnsClientServerAddress -AddressFamily IPv4Kiểm tra resolver chỉ định có trả lời truy vấn:
Resolve-DnsName -Name example.com -Server 9.9.9.9Kiểm tra DNS mặc định đang sử dụng (chưa chứng minh DoH đã bật):
nslookup example.comNếu vừa thay đổi cấu hình, có thể chạy ipconfig /flushdns để xóa cache DNS phía Windows khi cần khắc phục sự cố. Lưu ý: truy vấn -Server 9.9.9.9 chỉ kiểm tra trực tiếp Quad9; nó không chứng minh Windows đã đổi DNS mặc định sang Quad9.
6. DNSSEC, DNS-over-HTTPS và DNS-over-TLS
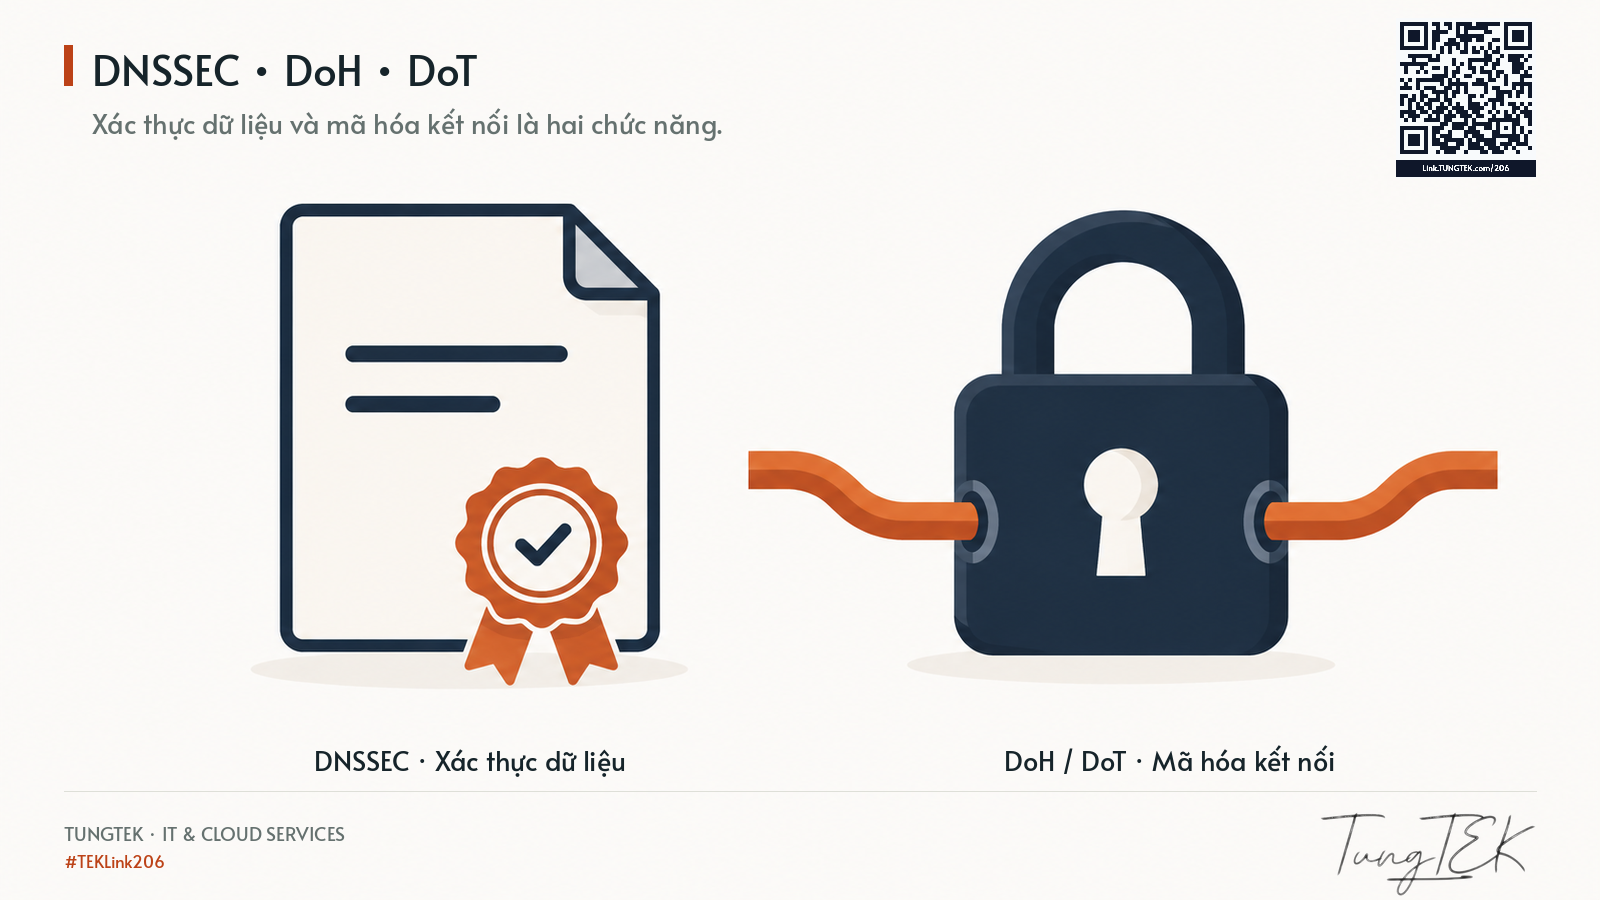
DNSSEC khác DoH/DoT: DNSSEC giúp kiểm chứng tính xác thực của dữ liệu DNS ở các vùng được ký; DoH/DoT mã hóa đường truyền giữa thiết bị và resolver. Chúng bổ trợ nhau nhưng không thay thế nhau.
7. Đánh giá DNS nhanh và an toàn như thế nào cho đúng?
Không nên kết luận từ một phép ping 1.1.1.1 hoặc một ảnh chụp bảng xếp hạng quốc tế. Ping ICMP đo độ trễ đến một địa chỉ IP, không trực tiếp đo thời gian trả lời truy vấn DNS. Muốn so sánh nghiêm túc, cần xem tối thiểu:
- Query latency: thời gian phản hồi các truy vấn DNS ở cả tình huống cache nóng và cache lạnh, lặp lại nhiều lần theo các khung giờ.
- Tính ổn định: tỷ lệ timeout, SERVFAIL, kết quả sau khi chuyển mạng, hoạt động khi mất tuyến một phần.
- CDN mapping: địa chỉ CDN/edge được trả về có tối ưu cho nhà mạng và khu vực người dùng hay không.
- Bảo mật: chính sách lọc, hỗ trợ DNSSEC, DoH/DoT, lưu nhật ký và cơ chế xử lý truy vấn bị chặn.
- Khả năng vận hành: có hỗ trợ IPv6, có tài liệu hướng dẫn cập nhật và có phù hợp với hạ tầng DNS nội bộ hay không.
8. Góc nhìn kỹ thuật từ TUNGTEK: DNS Security không thay thế phòng thủ nhiều lớp
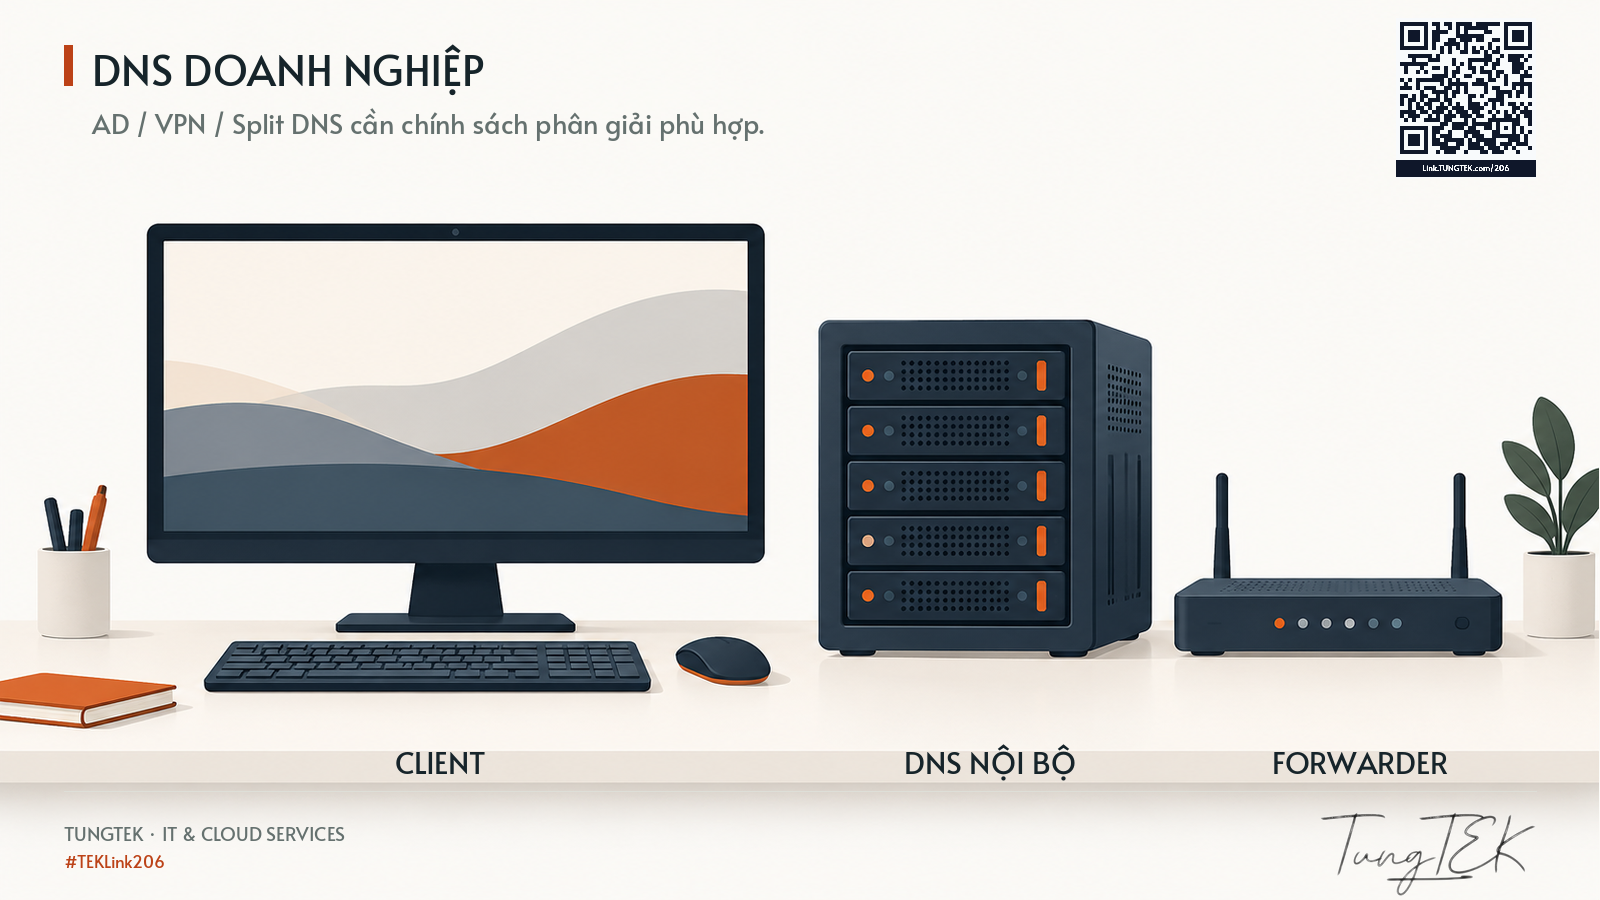
Đối với môi trường Windows domain/Active Directory, VPN, dịch vụ nội bộ hoặc hệ thống có quy tắc split-horizon DNS, việc thay toàn bộ client sang DNS ngoài có thể gây lỗi đăng nhập domain, định vị dịch vụ và truy cập máy chủ nội bộ. Kiến trúc phù hợp thường là: client → DNS nội bộ → forwarder/resolver tin cậy, kèm giám sát chính sách và ngoại lệ có kiểm soát.
DNS filtering giúp giảm khả năng phân giải tên miền độc hại đã biết, nhưng chưa ngăn được lưu lượng IP trực tiếp, tên miền chưa bị phân loại, DNS bị ứng dụng tự chuyển hướng, hoặc các lỗ hổng khai thác bằng đường khác. Khi xây dựng khả năng chống ransomware, cần kết hợp EDR/AV, vá lỗi, MFA, phân quyền tối thiểu, phân đoạn mạng và sao lưu có kiểm chứng khả năng phục hồi.
9. Kết luận
Kết luận của TUNGTEK: Không có “DNS tốt nhất” cho tất cả mọi người. Hãy xác định mục tiêu — độ trễ, lọc nội dung, bảo vệ trước tên miền độc hại, quyền riêng tư hay quản trị — rồi thử nghiệm chính các resolver tương ứng trên tuyến mạng mà mình đang sử dụng.
10. Nguồn đối chiếu và tài liệu kỹ thuật
- Cloudflare DNS: https://developers.cloudflare.com/1.1.1.1/ip-addresses/
- Google Public DNS: https://developers.google.com/speed/public-dns/docs/using
- Quad9: https://docs.quad9.net/services/
- AdGuard DNS: https://adguard-dns.io/en/public-dns.html
- OpenDNS: https://www.opendns.com/setupguide/
- NextDNS: https://nextdns.io/ và https://help.nextdns.io/t/g9hmvan/what-is-linked-ip
- CleanBrowsing: https://cleanbrowsing.org/filters/
- Comodo: https://www.comodo.com/secure-dns/
- Verisign/Neustar (thông báo chuyển giao ngày 02/11/2020): https://www.businesswire.com/news/home/20201102005121/en/Neustar-Announces-Acquisition-of-Verisigns-Public-DNS-Service
Ngày rà soát nội dung: 11/10/2026. Địa chỉ và tính năng có thể được nhà cung cấp cập nhật; kiểm tra nguồn chính thức trước khi triển khai trên hạ tầng sản xuất.
TUNGTEK – IT & Cloud Services
📣 Zalo/Hotline: 0963 509 115
🌐 Website: https://tungtek.com
🇻🇳 Sự cố dữ liệu? Gọi TUNGTEK.
#TEKLink206: https://link.tungtek.com/206
Thảo luận: Anh/chị đang dùng Cloudflare, Google, Quad9, AdGuard hay giải pháp nào khác? Hãy chia sẻ độ trễ DNS thực tế và lý do lựa chọn.